亚马逊新加坡云服务器与本地IDC混合部署的最佳实践总结
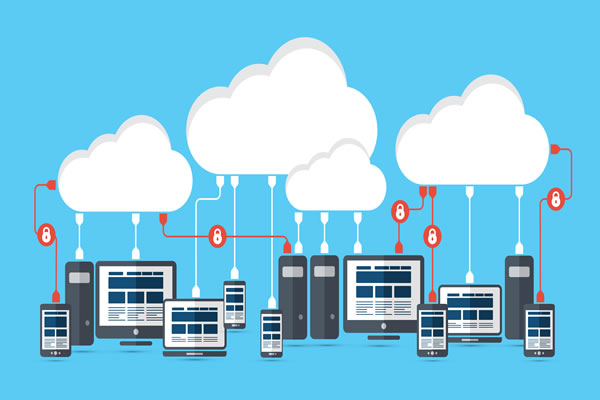
选择混合部署通常基于合规、性能与成本三方面考虑。通过把敏感或低延迟业务放在本地IDC,同时利用亚马逊新加坡提供的弹性计算和全球分发能力,可实现灵活扩展、高可用性与灾备能力的平衡。
此外,地域接近性(新加坡节点)能降低亚太访问延迟,满足跨国业务布局需求,同时利用云的按需伸缩降低峰值成本。
电商、高并发API、实时分析等场景会采用混合部署,把状态敏感或合规数据保留在本地,其它无状态服务上云。
建议采用VPN或专线(如AWS Direct Connect)作为基础连通方式:VPN部署快速成本低,Direct Connect带来更稳定的带宽和更低的抖动。
在网络层使用子网隔离、NAT、路由策略;在传输层启用TLS;在应用层使用WAF和API网关。
统一使用企业身份服务(如AD/LDAP或AWS IAM)做单点登录与权限控制,结合最小权限原则。
集中收集VPC Flow Logs、云审计日志与本地网络设备日志,配置SIEM进行异常检测。
根据业务需求选择同步或异步复制。强一致性业务采用主从同步或分布式事务,容忍延迟的分析或备份场景可用异步复制以降低网络成本。
数据库层建议使用双写或CDC(Change Data Capture)机制保证数据同步;文件对象存储可通过多区域复制或定期同步工具保持一致。
制定RPO/RTO指标,建立跨站点备份策略:本地定期快照+云端冷备,或云端热备+本地归档,确保任一站点故障可快速切换。
建议使用基础设施即代码(IaC),如Terraform或CloudFormation 管理云资源,Ansible/Puppet/Chef用于配置管理,实现可复现的环境。
采用CI/CD流水线结合容器化和服务编排(Kubernetes/ECS),支持蓝绿或滚动发布,降低上线风险。
为跨站点部署定义统一的部署清单与版本控制机制,使用混合代理或跳板实现对本地IDC的自动化操作。
定期进行故障恢复演练、演练脚本化,并保持操作手册与runbook最新。
成本优化从右-sizing、按需与预留实例组合、存储分层策略入手。利用标签化(Tagging)实现按业务线归集成本。
建立统一监控:基础设施(主机、网络)、平台(数据库、容器)、业务(关键交易)三层监控,结合云原生(CloudWatch)与本地监控(Prometheus/Grafana)。
设置分级告警、噪音抑制与自动化响应(如自动扩容、自动重启),并把关键告警通过多通道推送(邮件、短信、IM)给 on-call 团队。
最后提供一个实用检查清单:网络连通和加密、身份与权限控制、数据同步与备份策略、自动化部署与回滚路径、监控告警与成本标签。请根据自身业务特性逐项验证并持续改进。
-

选择10元新加坡服务器有哪些性价比高的推荐
在选择10元新加坡服务器时,用户通常希望找到性价比高、稳定性强以及技术支持完善的服务提供商。在众多选项中,德讯电讯以其出色的性能和合理的价格脱颖而出,是值得推荐的优质选择。本文将详细介绍德讯电讯的优势,并与其他服务进行对比,帮助用户做出明智的决策。 服务器的性能与稳定性 选择服务器时,性能和稳定性是用户最为关注的两个要素。德讯电讯提供的服务器2025年11月19日 -
新加坡微软服务器:高效、安全的选择
新加坡微软服务器:高效、安全的选择 作为全球领先的科技公司,微软一直致力于提供高效、安全的服务器解决方案。新加坡作为东南亚的经济中心,吸引了众多企业和组织的关注。新加坡微软服务器不仅能够满足用户对高效性能和数据安全的需求,还能提供稳定可靠的云服务。 新加坡微软服务器以其卓越的性能而闻名。微软的服务器基2025年2月26日 -

为什么选择新加坡服务器高防是明智之选
选择新加坡服务器高防是一个明智的决定,它不仅能够提供卓越的网络安全性,还能保证您的网站在高速稳定的网络环境中运行。新加坡作为亚洲的重要网络枢纽,拥有先进的基础设施和优质的网络服务。同时,德讯电讯作为行业领先的服务提供商,能够为您提供高效、可靠的高防服务器解决方案,有效抵御各种网络攻击,确保您的业务安全无忧。 新加坡服务器的地理优势 新加坡地理2025年8月15日 -

速卖通新加坡机房失火对电商平台的影响评估
1. 事件概述 2023年10月,速卖通在新加坡的机房发生火灾,导致部分数据中心受损。这一事件引发了广泛关注,尤其是在电商行业。火灾的直接影响包括服务中断、数据丢失以及顾客信任的下降。 2. 对电商平台的潜在影响 火灾事件可能会对电商平台造成以下几方面的影响: 服务中断:用户在访2026年2月1日 -

新加坡高防服务器价格解析,性价比最高的选择
新加坡高防服务器价格解析 在当今的数字环境中,高防服务器已成为企业保护其在线资产的重要工具。特别是在新加坡,这种需求愈发明显。本文将为您详细解析新加坡高防服务器的价格及其性价比,为您提供最佳的选择。 在深入探讨之前,我们先来看看以下三个精华信息: 1. 新加坡高防服务器的市场概况 2. 价格因素解析 3. 性价比2026年1月2日 -
如何选择新加坡服务器托管服务提供商的实用指南
在当今的数字时代,选择合适的服务器托管服务提供商至关重要,尤其是在新加坡这样一个快速发展的科技中心。对企业而言,拥有一个可靠且高效的服务器不仅能提升网站的访问速度,还能提高用户体验。因此,本文将为您提供一份详尽的指南,帮助您选择新加坡的服务器托管服务提供商,包括市场上最好、最佳和最便宜的选择。 了解服务器托管的基本概念 首先,为了选择合适2026年2月17日 -

裕群地铁站周边租房信息与实用技巧
1. 引言 在现代都市生活中,地铁站周边的租房信息备受关注。裕群地铁站作为一个重要的交通枢纽,周边的租房市场逐渐活跃。然而,除了地理位置,选择合适的主机、VPS和域名服务也是现代生活中不可或缺的一部分。本文将结合裕群地铁站的租房信息,提供实用技巧,并探讨服务器相关内容。 2. 裕群地铁站周边租房市场分析2025年12月10日 -

高效制冷机房在新加坡的技术创新与应用
问题一:什么是高效制冷机房?其主要特点是什么? 高效制冷机房是指在数据中心、工业生产和商业用途等领域中,采用先进的制冷技术以确保设备运行的环境温度和湿度的机房。其主要特点包括:高能效比(EER)、智能化管理系统、模块化设计以及环境友好型制冷剂的使用。这些特点使得高效制冷机房不仅能够有效降低能耗,还能提高设备的运行效率,延长使用寿命。 问题二:新加坡2026年1月31日 -

新加坡机房的机器紧缺对企业服务器采购与交付的影响分析
新加坡机房机器紧缺:企业不能忽视的现实冲击 1. 精华:新加坡机房面临的机器紧缺,已直接导致企业服务器采购成本上升与交付周期延长。 2. 精华:受限于供应链与港口吞吐能力,原本可现场部署的项目被迫改走远程替代或云端迁移。 3. 精华:对策包括建立本地备货池、分阶段交付合约与启动多源采购策略以降低单点风险。 作为一名具有多年数据中心与IT采购2026年7月21日